दक्षिण कोरिया के बैंकों पर साइबर हमला: 25 हज़ार से अधिक ग्राहकों का डेटा लीक, राष्ट्रपति ली ने दिए जाँच के आदेश
सारांश
दक्षिण कोरिया के प्रमुख बैंकों पर एडवांस AI टूल्स से हुए साइबर हमलों में 25,000 से अधिक ग्राहकों की निजी जानकारी लीक हुई। राष्ट्रपति ली ने जाँच के आदेश दिए और वित्तीय नियामकों ने रविवार को आपात बैठक बुलाई — जो देश की वित्तीय साइबर सुरक्षा के लिए एक बड़े संकट का संकेत है।
मुख्य बातें
दक्षिण कोरिया के राष्ट्रपति ली जे म्युंग ने 4 अक्टूबर 2026 को वित्तीय संस्थानों पर हुए साइबर हमलों की जाँच के आदेश दिए।
शिनहान बैंक के करीब 25,000 ग्राहकों के नाम, फोन नंबर और आय विवरण लीक हुए; हाना बैंक के 89 ग्राहक भी प्रभावित।
हैकरों ने एडवांस AI टूल्स का उपयोग कर बैंकों के सिस्टम में सेंध लगाई।
वूरी बैंक और एनएच नोंगह्युप बैंक ने अनधिकृत पहुँच को सफलतापूर्वक रोका, ग्राहक डेटा सुरक्षित रहा।
फाइनेंशियल सर्विसेज कमीशन और फाइनेंशियल सुपरवाइजरी सर्विस ने रविवार को प्रभावित बैंकों के प्रमुखों के साथ आपात बैठक की।
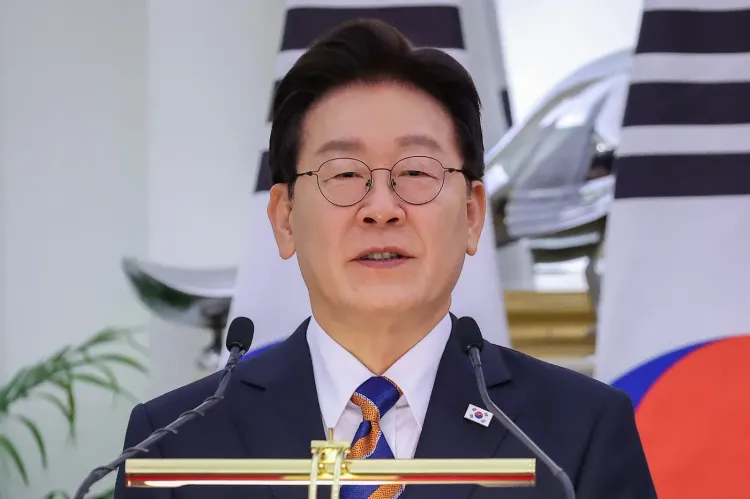
दक्षिण कोरिया के राष्ट्रपति ली जे म्युंग ने 4 अक्टूबर 2026 को देश के प्रमुख वित्तीय संस्थानों — हाना बैंक, केबी कूकमिन बैंक और शिनहान बैंक — पर हुए लगातार साइबर हमलों की व्यापक जाँच के आदेश दिए, जिनमें हज़ारों ग्राहकों की निजी जानकारी लीक होने की पुष्टि हुई है। राष्ट्रपति की प्रवक्ता कांग यू-जुंग ने एक आधिकारिक प्रेस विज्ञप्ति में इस बात की जानकारी दी।
साइबर हमलों का विवरण
शिनहान बैंक ने गुरुवार को खुलासा किया कि उसके करीब 25,000 ग्राहकों की संवेदनशील जानकारी — जिसमें नाम, फोन नंबर और सालाना आय शामिल थी — साइबर हमले में लीक हो गई। सूत्रों के अनुसार, हमलावर हैकरों ने एडवांस आर्टिफिशियल इंटेलिजेंस (AI) टूल्स का इस्तेमाल कर बैंक के सिस्टम में सेंध लगाई। इसके अतिरिक्त, हाना बैंक के 89 ग्राहकों की निजी जानकारी भी लीक होने की पुष्टि की गई है।
वूरी बैंक और एनएच नोंगह्युप बैंक को भी इसी प्रकार के साइबर हमलों में निशाना बनाने की कोशिश की गई, परंतु इन दोनों बैंकों ने अनधिकृत पहुँच की कोशिशों को समय रहते विफल कर दिया, जिससे उनके ग्राहकों की जानकारी सुरक्षित रही।
राष्ट्रपति की प्रतिक्रिया और सरकारी निर्देश
राष्ट्रपति कार्यालय के अनुसार, राष्ट्रपति ली जे म्युंग को वित्तीय और सरकारी संस्थानों में हुए डेटा लीक और उनसे निपटने के लिए उठाए गए कदमों की विस्तृत जानकारी दी गई। उन्होंने अधिकारियों को इस मामले को अत्यंत गंभीरता से लेने, संपूर्ण जाँच सुनिश्चित करने और ऐसी घटनाओं की पुनरावृत्ति रोकने के लिए ज़रूरी कदम उठाने का निर्देश दिया।
यह ऐसे समय में आया है जब साइबर सुरक्षा को लेकर दक्षिण कोरिया में बढ़ती चिंताओं के बीच वित्तीय क्षेत्र को लगातार निशाना बनाया जा रहा है।
आपात बैठक का आयोजन
फाइनेंशियल सर्विसेज कमीशन के अध्यक्ष ली इओग-वोन और फाइनेंशियल सुपरवाइजरी सर्विस के गवर्नर ली चान-जिन ने रविवार को प्रभावित वित्तीय कंपनियों के प्रमुखों के साथ एक आपात बैठक की। इस बैठक में साइबर हमलों की प्रकृति, डेटा लीक के दायरे और आगे की कार्ययोजना पर चर्चा की गई।
गौरतलब है कि वित्तीय निगरानी संस्था ने पहले यह बैठक बुधवार को आयोजित करने की योजना बनाई थी। किंतु पिछले कुछ दिनों में साइबर हमलों का असर अतिरिक्त वित्तीय संस्थानों तक फैलने के बाद बैठक को तीन दिन पहले खींचकर रविवार को आयोजित किया गया — जो स्थिति की गंभीरता को रेखांकित करता है।
आम जनता और ग्राहकों पर असर
डेटा लीक में नाम, मोबाइल नंबर और सालाना आय जैसी संवेदनशील जानकारियाँ शामिल होने से प्रभावित ग्राहक वित्तीय धोखाधड़ी, फिशिंग और पहचान-चोरी (identity theft) के जोखिम में हो सकते हैं। फिलहाल प्रभावित बैंकों ने अपने ग्राहकों को सतर्क रहने की सलाह दी है।
यह देश की वित्तीय साइबर सुरक्षा के लिए एक बड़ी चेतावनी है और आने वाले दिनों में नियामकीय सख्ती की संभावना से इनकार नहीं किया जा सकता।
संपादकीय दृष्टिकोण
या इससे वित्तीय संस्थानों के लिए बाध्यकारी साइबर सुरक्षा मानक तय होंगे।
RashtraPress
4 अक्टूबर 2026
अक्सर पूछे जाने वाले प्रश्न
दक्षिण कोरिया के बैंकों पर हुए साइबर हमले में क्या हुआ?
हाना बैंक, केबी कूकमिन बैंक और शिनहान बैंक समेत कई वित्तीय संस्थानों पर साइबर हमले हुए, जिनमें हज़ारों ग्राहकों की निजी जानकारी लीक हुई। हमलावरों ने एडवांस AI टूल्स का उपयोग किया और शिनहान बैंक के 25,000 से अधिक ग्राहक इससे प्रभावित हुए।
राष्ट्रपति ली जे म्युंग ने क्या कदम उठाए हैं?
राष्ट्रपति ली जे म्युंग ने 4 अक्टूबर 2026 को अधिकारियों को इन साइबर हमलों की व्यापक जाँच करने और समस्या से निपटने के लिए ज़रूरी कदम उठाने का आदेश दिया। उनकी प्रवक्ता कांग यू-जुंग ने एक प्रेस विज्ञप्ति में यह जानकारी दी।
इन साइबर हमलों में कितने ग्राहकों का डेटा लीक हुआ?
शिनहान बैंक के करीब 25,000 ग्राहकों की जानकारी — नाम, फोन नंबर और सालाना आय — लीक हुई। हाना बैंक के 89 ग्राहकों का डेटा भी लीक होने की पुष्टि हुई है।
क्या सभी बैंकों का डेटा लीक हुआ?
नहीं, वूरी बैंक और एनएच नोंगह्युप बैंक को भी निशाना बनाया गया, लेकिन इन दोनों बैंकों ने अनधिकृत पहुँच की कोशिश को सफलतापूर्वक रोक लिया। इन बैंकों के ग्राहकों की जानकारी सुरक्षित रही।
वित्तीय नियामकों ने इस संकट पर क्या प्रतिक्रिया दी?
फाइनेंशियल सर्विसेज कमीशन के अध्यक्ष ली इओग-वोन और फाइनेंशियल सुपरवाइजरी सर्विस के गवर्नर ली चान-जिन ने रविवार को प्रभावित बैंकों के प्रमुखों के साथ आपात बैठक की। यह बैठक मूल रूप से बुधवार को निर्धारित थी, लेकिन हमलों के दायरे के विस्तार के कारण इसे तीन दिन पहले बुलाया गया।