अमेरिकी सीनेटर मार्क वार्नर का दावा: हालिया आउटेज में साइबर हमले के कोई सबूत नहीं
सारांश
अमेरिका में हाल की सर्विस बाधाओं पर सीनेटर मार्क वार्नर का बड़ा बयान — साइबर हमले का कोई सबूत नहीं, बल्कि एआई-संचालित सुरक्षा अपडेट की तेज़ रफ्तार नेटवर्क दबाव की वजह हो सकती है। एनएसए और एफएए ने भी दुर्भावना से इनकार किया, लेकिन जांच अभी जारी है।
मुख्य बातें
सीनेटर मार्क वार्नर ने 18 नवंबर 2026 को कहा कि हालिया अमेरिकी आउटेज में साइबर हमले का कोई प्रमाण नहीं है।
एनएसए ने नियमित रखरखाव के दौरान अस्थायी व्यवधान स्वीकार किया, लेकिन एआई से कोई संबंध नहीं बताया।
एफएए ने टेक्सास के अमारिलो और अर्कांसस के एल डोराडो केंद्रों को नेटवर्क अधिभार का संभावित स्रोत बताया; नेटवर्क अलग करने के बाद स्थिति स्थिर हुई।
नेटवर्क प्रदाता एल3हैरिस अर्कांसस केंद्र पर नया जूनिपर राउटर लगा रहा था; एफएए ने संबंधित राउटरों की स्थापना रोकी।
वार्नर ने AI Risk Management and Security Act 2026 का उल्लेख करते हुए एआई के सुरक्षित उपयोग के लिए मज़बूत नियमों की माँग की।
अभी तक दोनों घटनाओं के पीछे कोई साझा कारण आधिकारिक रूप से स्थापित नहीं हुआ है; जांच जारी है।
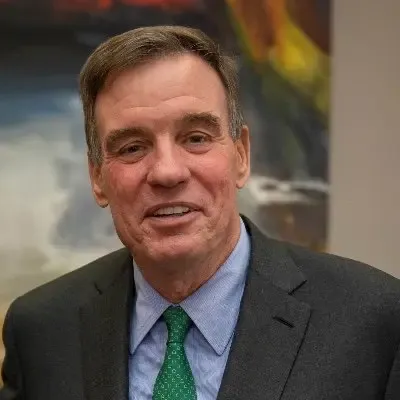
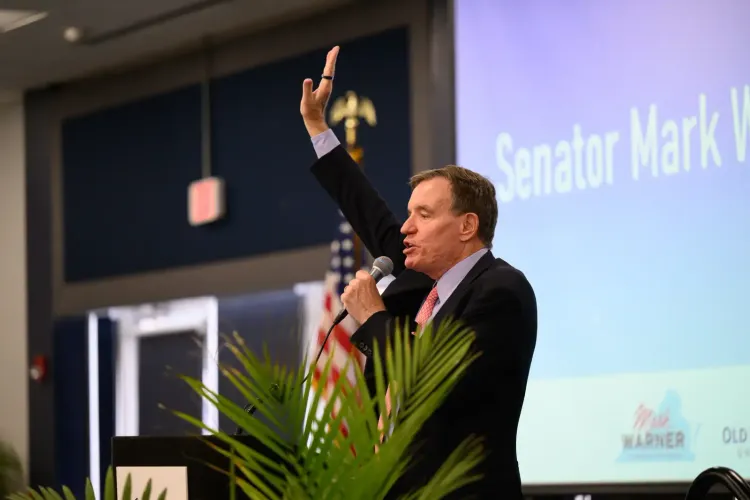
अमेरिकी सीनेटर मार्क वार्नर ने मंगलवार, 18 नवंबर 2026 को कहा कि अमेरिका में हाल ही में हुई कई बड़ी सर्विस बाधाओं के पीछे साइबर हमले का कोई प्रमाण नहीं मिला है। सीनेट की खुफिया समिति के उपाध्यक्ष और वर्जीनिया से डेमोक्रेटिक सांसद वार्नर के अनुसार, शुरुआती आकलन यह संकेत देते हैं कि इन घटनाओं की वजह दुर्भावनापूर्ण गतिविधि नहीं, बल्कि कंप्यूटर प्रणालियों को सुरक्षित बनाने के वैध प्रयास हो सकते हैं।
सीनेटर वार्नर का बयान
वार्नर ने एक आधिकारिक बयान में कहा, 'फिलहाल ऐसा कोई संकेत नहीं है कि ये घटनाएं किसी साइबर हमले, विदेशी हस्तक्षेप या किसी समन्वित प्रयास का परिणाम हैं।' उन्होंने स्पष्ट किया कि यह अभी प्रारंभिक आकलन है और घटनाओं की विस्तृत जांच जरूरी है। उन्होंने यह भी कहा कि उपलब्ध साक्ष्य 'दुर्भावनापूर्ण गतिविधि के बजाय अपनी प्रणालियों को सुरक्षित बनाने के वैध प्रयासों की ओर इशारा करते हैं।'
एआई और तेज़ सुरक्षा अपडेट की भूमिका
वार्नर के अनुसार, आर्टिफिशियल इंटेलिजेंस (एआई) की मदद से अब बड़ी संख्या में कंप्यूटर प्रणालियों में मौजूद सुरक्षा खामियों का पहले के मुकाबले कहीं अधिक तेज़ी से पता लगाया जा सकता है। इससे कंपनियों और सरकारी एजेंसियों पर सुरक्षा अपडेट तत्काल लागू करने का दबाव बढ़ गया है। उनकी आशंका है कि जब कई प्रणालियों में एक साथ तेज़ी से बदलाव किए जाते हैं, तो उन नेटवर्कों पर अतिरिक्त दबाव पड़ सकता है जिन्हें इतने बड़े पैमाने के बदलावों के लिए तैयार नहीं किया गया था।
एनएसए और एफएए की प्रतिक्रिया
अमेरिकी राष्ट्रीय सुरक्षा एजेंसी (एनएसए) ने बताया कि निर्धारित नियमित रखरखाव के दौरान उसकी सेवाओं में अस्थायी गिरावट आई थी, जिससे कुछ आंतरिक प्रणालियां प्रभावित हुईं। हालांकि, एजेंसी की महत्वपूर्ण परिचालन क्षमताएं सामान्य रूप से काम करती रहीं और एनएसए ने अपने व्यवधान को एआई से नहीं जोड़ा।
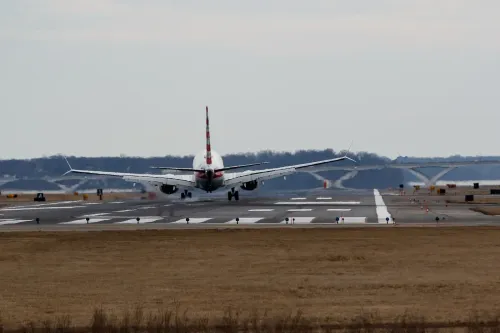
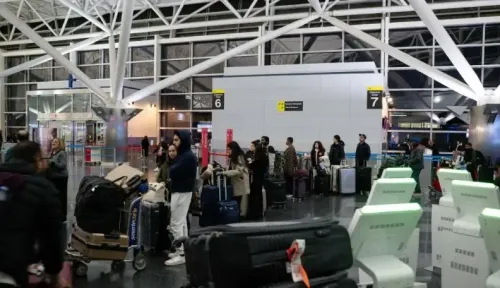
अमेरिकी संघीय विमानन प्रशासन (एफएए) ने भी शुक्रवार को देशभर में उड़ानों के प्रस्थान पर लगी रोक के पीछे साइबर हमले की आशंका से इनकार किया। एफएए के अनुसार, उसके दूरसंचार नेटवर्क में अत्यधिक डेटा प्रवाह के कारण विमान संचार और रडार फीड अस्थिर हो गए थे। प्रारंभिक जांच में टेक्सास के अमारिलो स्थित एक रडार केंद्र और अर्कांसस के एल डोराडो स्थित एक रेडियो संचार केंद्र को संभावित स्रोत के रूप में चिह्नित किया गया।
नेटवर्क प्रदाता और तकनीकी कारण
नेटवर्क सेवा प्रदाता एल3हैरिस अर्कांसस स्थित केंद्र पर काम कर रहा था और वहां नया राउटर लगाया जा रहा था। एफएए ने बताया कि दोनों स्थानों को नेटवर्क से अलग करने के बाद स्थिति स्थिर हो गई। एहतियात के तौर पर एजेंसी ने संबंधित प्रकार के जूनिपर राउटर की स्थापना रोक दी है और अन्य राउटरों में संबंधित सुविधा को निष्क्रिय कर दिया है। गौरतलब है कि अभी तक एनएसए और एफएए के बयानों से यह साबित नहीं होता कि इन घटनाओं के पीछे एआई-आधारित सुरक्षा अपडेट प्रक्रिया ही साझा कारण थी।
एआई सुरक्षा विधेयक और आगे की जांच
वार्नर के कार्यालय ने आर्टिफिशियल इंटेलिजेंस रिस्क मैनेजमेंट एंड सिक्योरिटी एक्ट 2026 का उल्लेख किया, जिसे उन्होंने डेमोक्रेटिक सीनेटर ब्रायन शाट्ज और एंडी किम के साथ पेश किया है। इस विधेयक में उन्नत एआई प्रणालियों की सुरक्षा जांच, साइबर सुरक्षा मानकों और गंभीर सुरक्षा घटनाओं की रिपोर्टिंग के प्रावधान का प्रस्ताव है। वार्नर ने कहा, 'अमेरिकी नागरिकों को स्पष्ट और विश्वसनीय जानकारी तथा ऐसी सरकार मिलनी चाहिए, जो जवाब देने के लिए तैयार हो।' उन्होंने संकेत दिया कि वह इन व्यवधानों की जांच जारी रखेंगे और संबंधित एजेंसियों से जवाब मांगते रहेंगे।
संपादकीय दृष्टिकोण
लेकिन यह उतना ही अधूरा है — न प्रभावित प्रणालियों के नाम, न जांच के तकनीकी निष्कर्ष, न घटनाओं के बीच साझा कारण की पुष्टि। एआई-संचालित सुरक्षा अपडेट को दोष देना एक सुविधाजनक आख्यान है, लेकिन एनएसए और एफएए दोनों ने अपने व्यवधानों को एआई से नहीं जोड़ा। असली सवाल यह है कि जब अमेरिका की सबसे संवेदनशील एजेंसियों और विमानन प्रणाली में एक ही हफ्ते में बाधाएं आती हैं, तो 'अभी तक साइबर हमले का सबूत नहीं' पर्याप्त जवाब नहीं है — यह जांच की शुरुआत होनी चाहिए, अंत नहीं।
RashtraPress
18 नवंबर 2026
अक्सर पूछे जाने वाले प्रश्न
अमेरिकी सीनेटर मार्क वार्नर ने हालिया आउटेज पर क्या कहा?
वार्नर ने 18 नवंबर 2026 को कहा कि शुरुआती आकलन में इन बाधाओं के पीछे साइबर हमले, विदेशी हस्तक्षेप या किसी समन्वित प्रयास का कोई संकेत नहीं है। उनके अनुसार, उपलब्ध साक्ष्य दुर्भावनापूर्ण गतिविधि के बजाय सुरक्षा-मजबूती के वैध प्रयासों की ओर इशारा करते हैं।
एफएए की उड़ान बाधा का क्या कारण सामने आया?
एफएए के अनुसार, उसके दूरसंचार नेटवर्क में अत्यधिक डेटा प्रवाह के कारण विमान संचार और रडार फीड अस्थिर हो गए थे। टेक्सास के अमारिलो और अर्कांसस के एल डोराडो केंद्रों को संभावित स्रोत बताया गया; नेटवर्क सेवा प्रदाता एल3हैरिस वहां नया जूनिपर राउटर लगा रहा था।
एनएसए के नेटवर्क व्यवधान की वजह क्या थी?
एनएसए ने बताया कि निर्धारित नियमित रखरखाव के दौरान उसकी कुछ आंतरिक प्रणालियों में अस्थायी गिरावट आई। एजेंसी की महत्वपूर्ण परिचालन क्षमताएं सामान्य रूप से काम करती रहीं और एनएसए ने इसे एआई से नहीं जोड़ा।
AI Risk Management and Security Act 2026 क्या है?
यह विधेयक सीनेटर वार्नर ने सीनेटर ब्रायन शाट्ज और एंडी किम के साथ मिलकर पेश किया है। इसमें उन्नत एआई प्रणालियों की सुरक्षा जांच, साइबर सुरक्षा मानकों और गंभीर सुरक्षा घटनाओं की अनिवार्य रिपोर्टिंग का प्रावधान प्रस्तावित है।
क्या इन सभी आउटेज का कोई साझा कारण सिद्ध हुआ है?
नहीं। अब तक एनएसए और एफएए के बयानों से यह साबित नहीं होता कि इन घटनाओं के पीछे एआई-आधारित सुरक्षा अपडेट प्रक्रिया ही साझा कारण थी। वार्नर ने भी माना कि अभी घटनाओं की पूरी वजह का पता लगाना बाकी है और जांच जारी है।