माइक्रोसॉफ्ट आउटेज पर साइबर विशेषज्ञ पवन दुग्गल: '24 घंटे बाद सिर्फ माफी नहीं, जवाबदेही भी चाहिए'
सारांश
माइक्रोसॉफ्ट के 24 घंटे से लंबे आउटेज को साइबर कानून विशेषज्ञ डॉ. पवन दुग्गल ने महज तकनीकी चूक मानने से इनकार किया है — CERT-In के 6 घंटे की रिपोर्टिंग नियम के उल्लंघन, अरबों डॉलर के नुकसान और साइबर आतंकवाद की संभावना की जांच की माँग उठाकर उन्होंने असली सवाल सामने रख दिया है।
मुख्य बातें
पवन दुग्गल ने कहा कि माइक्रोसॉफ्ट का 24 घंटे से अधिक का आउटेज केवल तकनीकी खामी नहीं, इसकी गहन जांच ज़रूरी है।
CERT-In के 2022 नियमों के तहत साइबर घटनाओं की जानकारी 6 घंटे के भीतर देना अनिवार्य है — रिपोर्टिंग हुई या नहीं, यह जांच का विषय है।
इस आउटेज से वैश्विक स्तर पर अरबों डॉलर का नुकसान हुआ; कंपनी केवल माफी से जिम्मेदारी से मुक्त नहीं हो सकती।
दुग्गल ने साइबर आतंकवाद के कोण से भी जांच की माँग की — जिम्मेदारी न लेने से किसी घटना को हमला नहीं माना जाना चाहिए।
उपयोगकर्ताओं और संस्थानों को डेटा व डिजिटल संसाधनों में विविधता अपनाने की सलाह दी गई ताकि एकल प्लेटफॉर्म पर निर्भरता से बचा जा सके।
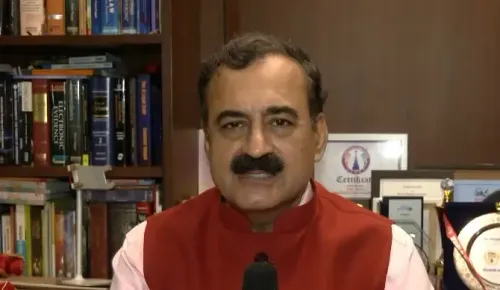
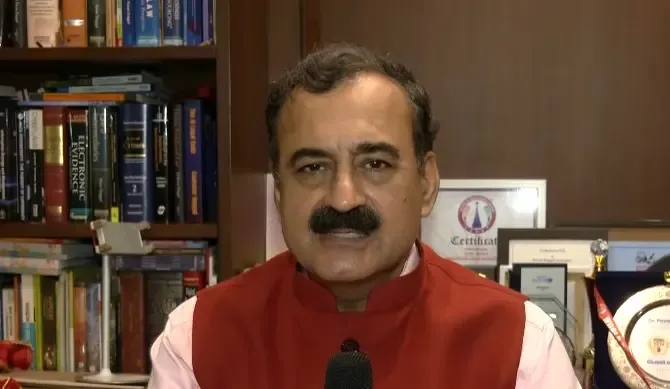
साइबर कानून विशेषज्ञ डॉ. पवन दुग्गल ने माइक्रोसॉफ्ट की वैश्विक सेवाओं में 24 घंटे से अधिक की बाधा पर गंभीर सवाल उठाते हुए कहा कि इसे महज एक तकनीकी गड़बड़ी मानकर नहीं छोड़ा जा सकता — इस घटना की गहन जांच और स्पष्ट जवाबदेही ज़रूरी है। उन्होंने 14 नवंबर 2026 को कहा कि इस प्रकरण ने सरकारों, टेक कंपनियों और उपयोगकर्ताओं — तीनों के लिए अहम सबक छोड़े हैं।
मुख्य आरोप और विशेषज्ञ की चेतावनी
डॉ. दुग्गल ने स्पष्ट शब्दों में कहा, '24 घंटे से अधिक समय तक सेवाएं ठप रहने के बाद केवल यह कह देना कि यह एक तकनीकी खामी थी, लोगों के लिए पर्याप्त जवाब नहीं है।' उनके अनुसार, कोई भी कंपनी केवल माफी मांगकर और खेद व्यक्त करके अपनी जिम्मेदारी से पूरी तरह मुक्त नहीं हो सकती।
उन्होंने रेखांकित किया कि जब ईमेल, क्लाउड सेवाएं और डिजिटल कार्यस्थल उपकरण बाधित होते हैं, तो उसका असर केवल व्यवसायों तक सीमित नहीं रहता — इसका प्रभाव सरकारी कामकाज, राष्ट्रीय सुरक्षा और देशों की संप्रभुता तक पहुँच सकता है।
सरकारों की भूमिका और CERT-In के नियम
डॉ. दुग्गल ने दुनिया भर की सरकारों को आगाह करते हुए कहा, 'सरकारें केवल दर्शक बनकर नहीं रह सकतीं — ऐसे मामलों में सक्रिय भूमिका निभाते हुए जांच सुनिश्चित करनी चाहिए।' उन्होंने बताया कि विभिन्न देशों में डेटा उल्लंघन और साइबर घटनाओं को लेकर कानूनी प्रावधान मौजूद हैं जिनके तहत निर्धारित समय सीमा के भीतर रिपोर्टिंग अनिवार्य है।
भारत के संदर्भ में उन्होंने बताया कि CERT-In (कंप्यूटर इमरजेंसी रिस्पांस टीम-इंडिया) के 2022 के नियमों के तहत साइबर सुरक्षा से जुड़े गंभीर मामलों की जानकारी छह घंटे के भीतर साझा करनी होती है। उन्होंने कहा कि यह जांच का विषय है कि क्या इस घटना की समय पर रिपोर्टिंग हुई — यदि नहीं, तो संबंधित कानूनी परिणाम भी सामने आ सकते हैं।
आर्थिक नुकसान और जवाबदेही का सवाल
डॉ. दुग्गल के अनुसार, इस आउटेज के कारण वैश्विक स्तर पर अरबों डॉलर का नुकसान हुआ है। उन्होंने कहा कि अब सबसे बड़ा सवाल यह है कि इसकी जिम्मेदारी कौन लेगा। उनके मुताबिक, टेक कंपनियों पर यह साबित करने का दबाव बढ़ेगा कि संकट को रोकने के लिए पर्याप्त सुरक्षा उपाय अपनाए गए थे।
उन्होंने कहा कि कंपनियों को तीन सवालों के स्पष्ट जवाब देने होंगे — ऐसी स्थिति को रोकने के लिए पहले क्या कदम उठाए गए, समस्या सामने आने के बाद क्या कार्रवाई की गई, और सेवाएं बहाल करने के लिए कौन-सी रणनीतियां अपनाई गईं।
साइबर आतंकवाद के कोण से जांच की ज़रूरत
विशेषज्ञ ने चेतावनी दी कि आने वाले समय में साइबर हमलों और डिजिटल बाधाओं की घटनाएं बढ़ सकती हैं। उन्होंने कहा कि इस आउटेज की जांच साइबर आतंकवाद के दृष्टिकोण से भी होनी चाहिए। उनका तर्क था, 'केवल इसलिए किसी घटना को साइबर हमला नहीं माना जा सकता कि किसी समूह ने उसकी जिम्मेदारी नहीं ली — घटना के प्रभाव, उससे पैदा घबराहट और उसके व्यापक असर को भी जांच का हिस्सा बनाया जाना चाहिए।'
गौरतलब है कि माइक्रोसॉफ्ट जैसी किसी बड़ी वैश्विक टेक कंपनी की सेवाओं का इतने लंबे समय तक बाधित रहना बेहद दुर्लभ है, और यही इस घटना को असाधारण बनाता है।
उपयोगकर्ताओं और संस्थानों के लिए सबक
डॉ. दुग्गल ने व्यक्तियों और संस्थानों को सलाह दी कि वे अपनी सभी डिजिटल ज़रूरतों और डेटा को किसी एक ही प्लेटफॉर्म पर निर्भर न रखें। उनके अनुसार, यदि किसी एक सेवा प्रदाता की प्रणाली विफल होती है तो उपयोगकर्ता पूरी तरह असहाय स्थिति में पहुँच सकते हैं।
उन्होंने कहा कि अपने डेटा, संचार माध्यमों और डिजिटल संसाधनों में विविधता लाना ज़रूरी है ताकि भविष्य में ऐसी घटनाओं से कामकाज पूरी तरह प्रभावित न हो। यह पूरा घटनाक्रम डिजिटल जवाबदेही की व्यवस्था को मज़बूत करने और मौजूदा कानूनों को अधिक प्रभावी ढंग से लागू करने की ज़रूरत का स्पष्ट संकेत है।
संपादकीय दृष्टिकोण
लेकिन उनकी जवाबदेही का तंत्र अभी भी कमज़ोर है। CERT-In की 6 घंटे की रिपोर्टिंग शर्त एक महत्वपूर्ण परीक्षण है — यह देखना होगा कि क्या सरकार वास्तव में उसे लागू करने की इच्छाशक्ति दिखाती है या यह भी 'कागज़ का शेर' बनकर रह जाती है। साइबर आतंकवाद के कोण को उठाना साहसी कदम है, पर इसके लिए ठोस साक्ष्य-आधारित जांच की ज़रूरत होगी — केवल संभावना से आरोप नहीं बनते।
RashtraPress
14 नवंबर 2026
अक्सर पूछे जाने वाले प्रश्न
माइक्रोसॉफ्ट आउटेज पर साइबर विशेषज्ञ डॉ. पवन दुग्गल की मुख्य माँग क्या है?
डॉ. दुग्गल ने माँग की है कि 24 घंटे से अधिक चले माइक्रोसॉफ्ट आउटेज की व्यापक जांच हो और कंपनी की स्पष्ट कानूनी जवाबदेही तय की जाए। उनके अनुसार, केवल माफी मांगना पर्याप्त नहीं है।
CERT-In के नियमों के तहत माइक्रोसॉफ्ट को क्या करना चाहिए था?
भारत में CERT-In के 2022 के नियमों के अनुसार साइबर सुरक्षा से जुड़ी गंभीर घटनाओं की जानकारी 6 घंटे के भीतर साझा करना अनिवार्य है। डॉ. दुग्गल ने कहा कि यह जांच होनी चाहिए कि माइक्रोसॉफ्ट ने इस नियम का पालन किया या नहीं — उल्लंघन होने पर कानूनी परिणाम भी हो सकते हैं।
क्या माइक्रोसॉफ्ट आउटेज को साइबर हमला माना जा सकता है?
डॉ. दुग्गल के अनुसार, साइबर आतंकवाद के कोण से भी इस घटना की जांच होनी चाहिए। उन्होंने कहा कि केवल इसलिए किसी घटना को साइबर हमला नहीं नकारा जा सकता कि किसी ने जिम्मेदारी नहीं ली — घटना का प्रभाव और व्यापक असर भी जांच का हिस्सा होना चाहिए।
इस आउटेज से आम उपयोगकर्ताओं और संस्थानों को क्या सीख मिलती है?
डॉ. दुग्गल ने सलाह दी है कि व्यक्ति और संस्थान अपनी डिजिटल ज़रूरतों के लिए किसी एक प्लेटफॉर्म पर पूरी तरह निर्भर न रहें। डेटा, संचार माध्यमों और डिजिटल संसाधनों में विविधता लाना ज़रूरी है ताकि भविष्य में ऐसी घटनाओं से कामकाज पूरी तरह ठप न हो।
माइक्रोसॉफ्ट आउटेज से वैश्विक स्तर पर कितना नुकसान हुआ?
डॉ. दुग्गल के अनुसार, इस आउटेज के कारण वैश्विक स्तर पर अरबों डॉलर का नुकसान हुआ है। उन्होंने कहा कि अब सबसे बड़ा सवाल यह है कि इस नुकसान की जिम्मेदारी कौन लेगा और कंपनियों को यह साबित करना होगा कि ऐसे संकट को रोकने के लिए पर्याप्त सुरक्षा उपाय पहले से अपनाए गए थे।