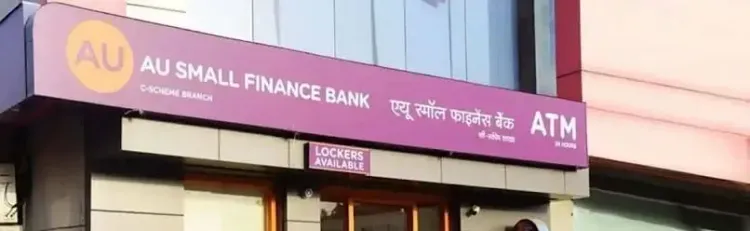
एयू स्मॉल फाइनेंस बैंक में संभावित डेटा लीक की जाँच शुरू, स्कार्लेट ग्रुप हैकर के दावे के बाद शेयर 2% टूटा
सारांश
एयू स्मॉल फाइनेंस बैंक ने माना कि सेल्सफोर्स-आधारित SaaS प्लेटफॉर्म से संभावित डेटा लीक हुआ है। हैकर समूह स्कार्लेट ग्रुप ने KYC, आधार, पैन समेत संवेदनशील डेटा चुराने का दावा किया है। यह घटना SBI डेटा ब्रीच के कुछ हफ्तों बाद सामने आई है, जो भारतीय बैंकिंग क्षेत्र में तृतीय-पक्ष प्लेटफॉर्म की साइबर सुरक्षा पर गंभीर सवाल खड़े करती है।
मुख्य बातें
एयू स्मॉल फाइनेंस बैंक ने 30 अक्टूबर 2026 को सेल्सफोर्स-आधारित SaaS प्लेटफॉर्म से संभावित डेटा लीक की जाँच शुरू करने की पुष्टि की।
हैकर समूह स्कार्लेट ग्रुप ने KYC रिकॉर्ड, आधार, पैन, क्रेडिट रिपोर्ट और ऑडिट लॉग सहित संवेदनशील डेटा तक पहुँच का दावा किया है।
बैंक का कहना है कि उसकी मुख्य बैंकिंग प्रणालियाँ सुरक्षित हैं और केवल वाहन ऋण ग्राहकों का सीमित डेटा प्रभावित हो सकता है।
BSE पर बैंक का शेयर करीब 2% गिरकर ₹860.45 पर आया; 52 सप्ताह का उच्चतम स्तर ₹1,144.65 रहा।
इसी महीने SBI से जुड़े एक अलग डेटा ब्रीच में 3,897 ग्राहकों के रिकॉर्ड डार्क वेब पर पाए जाने की रिपोर्ट भी आई थी।
एयू स्मॉल फाइनेंस बैंक ने शुक्रवार, 30 अक्टूबर 2026 को पुष्टि की कि वह एक संभावित डेटा लीक की जाँच कर रहा है, जो कथित तौर पर सेल्सफोर्स द्वारा होस्ट और प्रबंधित एक सॉफ्टवेयर-एज-ए-सर्विस (SaaS) प्लेटफॉर्म से जुड़ा है। यह मामला उस समय सामने आया जब हैकर समूह स्कार्लेट ग्रुप ने बैंक की प्रणालियों में कथित सेंधमारी की जिम्मेदारी लेते हुए संवेदनशील ग्राहक और आंतरिक कॉर्पोरेट डेटा तक पहुँच का दावा किया। बॉम्बे स्टॉक एक्सचेंज (BSE) पर बैंक का शेयर इस खबर के बाद करीब 2 प्रतिशत गिरकर ₹860.45 पर कारोबार करता दिखाई दिया।
बैंक का आधिकारिक बयान
बैंक ने एक आधिकारिक बयान में स्पष्ट किया कि संभावित लीक केवल उसके वाहन ऋण (व्हीकल लोन) ग्राहकों से जुड़े सीमित डेटा तक ही सीमित हो सकता है, जो सेल्सफोर्स-आधारित प्लेटफॉर्म पर संग्रहीत था। बैंक ने कहा, 'बैंक की अपनी मुख्य बैंकिंग प्रणालियाँ इस घटना से प्रभावित नहीं हुई हैं और सभी बैंकिंग सेवाएँ सामान्य रूप से संचालित हो रही हैं।' बैंक ने यह भी कहा कि जाँच जारी है और जल्द ही अधिक जानकारी साझा की जाएगी।
हैकर समूह के दावे और कथित लीक डेटा
रिपोर्टों के अनुसार, स्कार्लेट ग्रुप ने दावा किया है कि उसे बैंक के ग्राहकों और आंतरिक कॉर्पोरेट डेटा दोनों तक पहुँच मिली है। कथित तौर पर लीक हुए डेटा में केवाईसी (KYC) रिकॉर्ड, व्यक्तिगत पहचान दस्तावेज़, पैन और आधार विवरण, क्रेडिट रिपोर्ट, बैंक स्टेटमेंट, ऋण आवेदन पत्र, हस्ताक्षरित समझौते, बीमा रिकॉर्ड, CRM डेटा, कर्मचारियों की जानकारी, लॉगिन हिस्ट्री और ऑडिट लॉग जैसी अत्यंत संवेदनशील सूचनाएँ शामिल हो सकती हैं। हालाँकि, इन दावों की स्वतंत्र रूप से पुष्टि अभी नहीं हो पाई है।
शेयर बाज़ार पर असर
इस घटनाक्रम का असर BSE पर एयू स्मॉल फाइनेंस बैंक के शेयर पर तत्काल दिखाई दिया। शुक्रवार को शेयर करीब 2 प्रतिशत की गिरावट के साथ ₹860.45 पर कारोबार करता रहा। एक्सचेंज के आँकड़ों के अनुसार, पिछले 52 सप्ताह में शेयर का उच्चतम स्तर ₹1,144.65 और न्यूनतम स्तर ₹832 रहा है, जो यह दर्शाता है कि शेयर पहले से ही अपने उच्चतम स्तर से काफी नीचे है।
व्यापक संदर्भ: भारतीय बैंकिंग में साइबर खतरे
यह ऐसे समय में आया है जब भारतीय बैंकिंग क्षेत्र पर साइबर हमलों का दबाव लगातार बढ़ रहा है। गौरतलब है कि इसी महीने भारतीय स्टेट बैंक (SBI) से जुड़ा एक अलग डेटा ब्रीच मामला भी सामने आया था, जिसमें 3,897 ग्राहकों के रिकॉर्ड डार्क वेब पर पाए जाने की सूचना मिली थी। उस मामले में बैंक को उसके थ्रेट इंटेलिजेंस सेवा प्रदाता, डिफेंस साइबर एजेंसी और CERT-In की ओर से संभावित डेटा एक्सपोज़र को लेकर अलर्ट प्राप्त हुआ था। यह दूसरी बड़ी घटना महज़ कुछ हफ्तों के भीतर सामने आना इस बात का संकेत है कि भारतीय वित्तीय संस्थान तृतीय-पक्ष SaaS प्लेटफॉर्म से जुड़ी सुरक्षा कमज़ोरियों के प्रति विशेष रूप से संवेदनशील हैं।
आगे क्या होगा
बैंक ने संकेत दिया है कि वह जाँच में सक्रिय रूप से सहयोग कर रहा है और नियामकीय अधिकारियों को इसकी जानकारी दी जाएगी। साइबर सुरक्षा विशेषज्ञों का कहना है कि यदि KYC और आधार जैसे दस्तावेज़ वास्तव में उजागर हुए हैं, तो प्रभावित ग्राहकों को पहचान की चोरी और वित्तीय धोखाधड़ी के बढ़े हुए जोखिम का सामना करना पड़ सकता है। CERT-In और संबंधित नियामक निकायों की भूमिका इस जाँच में निर्णायक होगी।
संपादकीय दृष्टिकोण
जिसे भारतीय वित्तीय संस्थान अक्सर अपने साइबर सुरक्षा ढाँचे में पर्याप्त महत्व नहीं देते। बैंक का यह कहना कि 'मुख्य प्रणालियाँ सुरक्षित हैं' तकनीकी रूप से सही हो सकता है, लेकिन यह वास्तविक जोखिम को कम आँकता है — KYC, आधार और पैन डेटा का उजागर होना पहचान की चोरी के लिए काफी है, चाहे कोर बैंकिंग प्रणाली छुई भी न गई हो। SBI के बाद महज कुछ हफ्तों में यह दूसरा बड़ा मामला यह दर्शाता है कि भारत में बैंकों की वेंडर जोखिम प्रबंधन नीतियाँ अभी भी अपरिपक्व हैं। CERT-In और भारतीय रिज़र्व बैंक (RBI) को इस पैटर्न पर व्यापक नियामकीय जाँच का आदेश देने पर विचार करना चाहिए।
RashtraPress
30 अक्टूबर 2026
अक्सर पूछे जाने वाले प्रश्न
एयू स्मॉल फाइनेंस बैंक में संभावित डेटा लीक क्या है?
एयू स्मॉल फाइनेंस बैंक ने पुष्टि की है कि सेल्सफोर्स द्वारा होस्ट किए गए SaaS प्लेटफॉर्म से वाहन ऋण ग्राहकों का सीमित डेटा लीक हो सकता है। हैकर समूह स्कार्लेट ग्रुप ने KYC, आधार, पैन और बैंक स्टेटमेंट सहित संवेदनशील जानकारी तक पहुँच का दावा किया है, हालाँकि बैंक की मुख्य प्रणालियाँ प्रभावित नहीं बताई गई हैं।
स्कार्लेट ग्रुप हैकर समूह ने क्या दावा किया है?
स्कार्लेट ग्रुप ने दावा किया है कि उसे एयू स्मॉल फाइनेंस बैंक के ग्राहकों के KYC रिकॉर्ड, पैन, आधार, क्रेडिट रिपोर्ट, ऋण दस्तावेज़, बीमा रिकॉर्ड, कर्मचारी जानकारी और ऑडिट लॉग तक पहुँच मिली है। ये दावे अभी तक स्वतंत्र रूप से सत्यापित नहीं हुए हैं।
क्या एयू स्मॉल फाइनेंस बैंक के ग्राहकों की बैंकिंग सेवाएँ प्रभावित हुई हैं?
नहीं। बैंक के अनुसार सभी बैंकिंग सेवाएँ सामान्य रूप से जारी हैं और मुख्य बैंकिंग प्रणालियाँ इस घटना से अप्रभावित हैं। केवल सेल्सफोर्स-आधारित SaaS प्लेटफॉर्म जाँच के दायरे में है, जो वाहन ऋण ग्राहकों का सीमित डेटा रखता है।
इस डेटा लीक का एयू स्मॉल फाइनेंस बैंक के शेयर पर क्या असर पड़ा?
30 अक्टूबर 2026 को BSE पर एयू स्मॉल फाइनेंस बैंक का शेयर करीब 2 प्रतिशत गिरकर ₹860.45 पर आ गया। पिछले 52 सप्ताह में शेयर का उच्चतम स्तर ₹1,144.65 और न्यूनतम स्तर ₹832 रहा है।
क्या भारतीय बैंकों में डेटा ब्रीच की यह पहली घटना है?
नहीं। इसी महीने SBI से जुड़े एक अलग डेटा ब्रीच मामले में 3,897 ग्राहकों के रिकॉर्ड डार्क वेब पर पाए जाने की सूचना मिली थी। उस मामले में CERT-In और डिफेंस साइबर एजेंसी ने बैंक को अलर्ट जारी किया था। ये दोनों घटनाएँ एक महीने के भीतर आना भारतीय बैंकिंग क्षेत्र में साइबर सुरक्षा की चिंताओं को गहरा करती हैं।