दिल्ली पुलिस ने APK फ्रॉड सिंडिकेट का भंडाफोड़ किया, अहमदाबाद से 3 गिरफ्तार; ₹6.57 लाख की ठगी का खुलासा
सारांश
दिल्ली साइबर पुलिस ने APK-आधारित फ्रॉड सिंडिकेट का पर्दाफाश किया — अहमदाबाद से 3 गिरफ्तार, ₹6.57 लाख की ठगी, रकम USDT में बदली जा रही थी और USA से जुड़े हैंडलर्स की भूमिका की जांच जारी है।
मुख्य बातें
दिल्ली पुलिस साउथ डिस्ट्रिक्ट साइबर थाना ने 21 सितंबर 2026 को APK-आधारित साइबर फ्रॉड सिंडिकेट का भंडाफोड़ किया।
गुजरात के अहमदाबाद से 3 आरोपी गिरफ्तार; बरामदगी में 11 क्रेडिट कार्ड और 3 मोबाइल फोन शामिल।
शिकायतकर्ता विकास कुमार से ₹6,57,715 की ठगी हुई; ₹4 लाख दो ट्रांजैक्शन में आरोपियों के क्रेडिट कार्डों में गए।
आरोपी IDBI बैंक कर्मचारी सहित अहमदाबाद निवासी — कमीशन पर क्रेडिट कार्ड उपलब्ध कराते थे।
ठगी की रकम USDT (क्रिप्टो) में बदली जा रही थी; USA से जुड़े हैंडलर्स की जांच जारी।
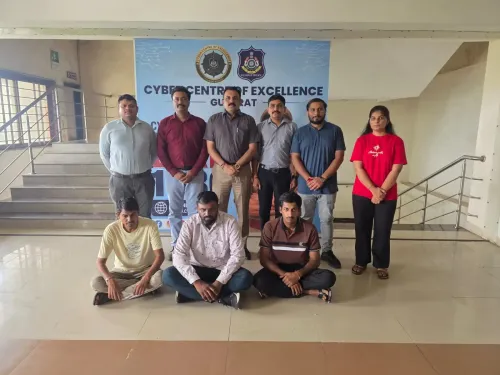
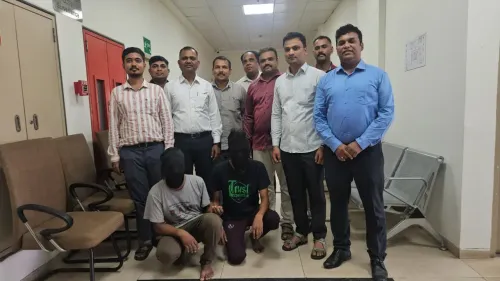
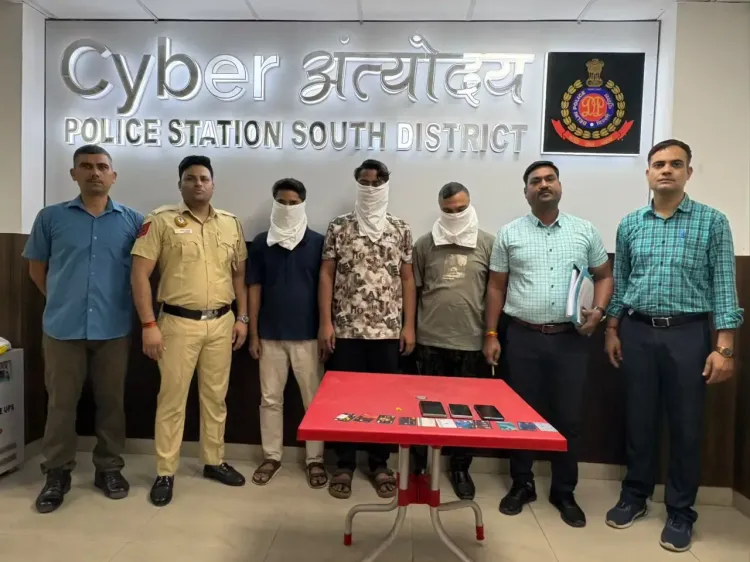
दिल्ली पुलिस की साउथ डिस्ट्रिक्ट साइबर थाना ने 21 सितंबर 2026 को एक संगठित APK-आधारित साइबर फ्रॉड सिंडिकेट का पर्दाफाश करते हुए गुजरात के अहमदाबाद से तीन आरोपियों को गिरफ्तार किया है। इनके कब्जे से 11 क्रेडिट कार्ड और 3 मोबाइल फोन बरामद किए गए हैं। यह कार्रवाई एक पीड़ित की शिकायत पर दर्ज मामले की जांच के दौरान हुई, जिसमें ₹6,57,715 की ठगी का आरोप था।
मामले की शुरुआत कैसे हुई
शिकायतकर्ता विकास कुमार ने बताया कि उन्हें एक फर्जी लिंक वाला SMS मिला, जिसके बाद उनके बैंक खाते से ₹6,57,715 की धोखाधड़ी हो गई। इस पर पीएस साइबर साउथ में ई-एफआईआर नंबर 309/2026 दर्ज की गई। जांच के लिए एसआई राजकुमार सिंह, हेड कांस्टेबल सुनील कुमार बैरवा और हेड कांस्टेबल राजकुमार की एक विशेष टीम गठित की गई, जो इंस्पेक्टर हंसराज स्वामी और एसीपी बलराम सिंह बेनीवाल की देखरेख में काम करती रही।
मनी ट्रेल और तकनीकी साक्ष्य
जांच टीम ने मनी ट्रेल और डिजिटल साक्ष्यों का गहन विश्लेषण किया। पता चला कि ठगी की ₹6.57 लाख की राशि में से ₹4 लाख दो अलग-अलग ट्रांजैक्शन के जरिए आरोपियों से जुड़े दो क्रेडिट कार्डों में स्थानांतरित किए गए थे। इसी सुराग के आधार पर पुलिस ने अहमदाबाद तक पहुँचकर गिरफ्तारियाँ कीं।
तीनों आरोपियों की प्रोफाइल
पहले आरोपी मोहम्मद इस्माइल अंसारी अहमदाबाद के निवासी हैं और IDBI बैंक में कॉन्ट्रैक्ट कर्मचारी के तौर पर कार्यरत थे। दूसरे आरोपी शेख मोहम्मद नुरेन भी अहमदाबाद के हैं और बैंकिंग चैनलों के जरिए ठगी की रकम स्थानांतरित करने के लिए कमीशन पर क्रेडिट कार्ड उपलब्ध कराते थे।
तीसरे आरोपी तारिक अहमद भी अहमदाबाद के निवासी हैं, जो धोखाधड़ी वाले लेन-देन को अंजाम देने के लिए क्रेडिट कार्ड का इंतजाम करते थे। तीनों आरोपी कमीशन के आधार पर काम करते थे और सीधे तौर पर ठगी की रकम को एक खाते से दूसरे खाते में घुमाने में सहायक थे।
अंतरराष्ट्रीय नेटवर्क का कनेक्शन
जांच में सामने आया कि इन आरोपियों के संपर्क WhatsApp और Telegram ग्रुप के जरिए अन्य हैंडलर्स से भी थे, जिनमें अमेरिका (USA) से जुड़े नंबर भी शामिल हैं। ठगी से प्राप्त राशि को USDT (क्रिप्टोकरेंसी) में बदला जा रहा था, जो इस नेटवर्क की अंतरराष्ट्रीय पहुँच की ओर इशारा करता है। गौरतलब है कि क्रिप्टो माध्यम का उपयोग इस तरह के सिंडिकेट द्वारा रकम को ट्रेस करना मुश्किल बनाने के लिए किया जाता है।
APK फ्रॉड कैसे काम करता है
यह सिंडिकेट लोगों को फर्जी SMS के जरिए खतरनाक APK फाइलें इंस्टॉल करवाता था। ये दुर्भावनापूर्ण ऐप्स पीड़ित के मोबाइल और बैंकिंग जानकारी तक पहुँच बना लेते थे, जिसके बाद खातों से रकम उड़ा ली जाती थी। यह तरीका उन उपयोगकर्ताओं के लिए विशेष रूप से खतरनाक है जो अनजान लिंक पर क्लिक करते हैं।
आगे की जांच जारी
डीसीपी साउथ अनंत मित्तल ने बताया कि USA से जुड़े हैंडलर्स की भूमिका और इस अंतरराष्ट्रीय नेटवर्क के पूरे ढाँचे की जांच अभी जारी है। पुलिस का मानना है कि यह एक बड़े साइबर अपराध नेटवर्क की कड़ी हो सकती है और आगामी दिनों में और गिरफ्तारियाँ संभव हैं।
संपादकीय दृष्टिकोण
बल्कि एक व्यापक ट्रांसनेशनल ऑपरेशन का हिस्सा हो सकता है। APK-आधारित फ्रॉड की बढ़ती घटनाओं को देखते हुए उपयोगकर्ता जागरूकता के साथ-साथ टेलीकॉम कंपनियों और गूगल प्ले जैसे प्लेटफार्मों की जिम्मेदारी भी तय होनी चाहिए।
RashtraPress
21 सितंबर 2026
अक्सर पूछे जाने वाले प्रश्न
APK फ्रॉड क्या है और यह कैसे काम करता है?
APK फ्रॉड में साइबर अपराधी फर्जी SMS के जरिए पीड़ितों को दुर्भावनापूर्ण APK फाइलें (Android ऐप्स) डाउनलोड करवाते हैं। एक बार इंस्टॉल होने पर ये ऐप्स मोबाइल और बैंकिंग जानकारी तक पहुँच बना लेते हैं और खाते से रकम निकाल ली जाती है।
दिल्ली पुलिस ने अहमदाबाद से किन्हें गिरफ्तार किया?
दिल्ली पुलिस ने अहमदाबाद से मोहम्मद इस्माइल अंसारी, शेख मोहम्मद नुरेन और तारिक अहमद को गिरफ्तार किया। तीनों पर आरोप है कि वे कमीशन के आधार पर क्रेडिट कार्ड उपलब्ध करा कर ठगी की रकम को एक खाते से दूसरे खाते में स्थानांतरित करते थे।
इस साइबर फ्रॉड मामले में पीड़ित के साथ कितनी ठगी हुई?
शिकायतकर्ता विकास कुमार के साथ ₹6,57,715 की ठगी हुई। जांच में पाया गया कि इस राशि में से ₹4 लाख दो ट्रांजैक्शन के जरिए आरोपियों से जुड़े क्रेडिट कार्डों में स्थानांतरित किए गए थे।
इस मामले में USA का कनेक्शन क्या है?
जांच में सामने आया कि आरोपियों के संपर्क WhatsApp और Telegram ग्रुप के जरिए ऐसे हैंडलर्स से थे जिनके नंबर USA से जुड़े हैं। ठगी की रकम को USDT (क्रिप्टोकरेंसी) में बदला जा रहा था। पुलिस इस अंतरराष्ट्रीय नेटवर्क की जांच कर रही है।
इस मामले में जांच कहाँ तक पहुँची है और आगे क्या होगा?
डीसीपी साउथ अनंत मित्तल के अनुसार USA से जुड़े हैंडलर्स और पूरे अंतरराष्ट्रीय नेटवर्क की जांच अभी जारी है। तीन आरोपियों की गिरफ्तारी के बाद पुलिस इस सिंडिकेट के अन्य सदस्यों की तलाश कर रही है और आगे और गिरफ्तारियाँ संभव हैं।