ईमेल स्पूफिंग से ₹6.55 लाख की ठगी: अहमदाबाद साइबर क्राइम ब्रांच ने मुंबई से चार गिरफ्तार
सारांश
अहमदाबाद साइबर क्राइम ब्रांच ने ईमेल हैक कर दो कंपनियों के बीच ₹6.55 लाख की व्यावसायिक पेमेंट फर्जी खाते में डायवर्ट करने वाले अंतरराज्यीय गिरोह के चार सदस्यों को मुंबई से दबोचा। गिरोह ने यस बैंक के नकली लेटरहेड का इस्तेमाल किया।
मुख्य बातें
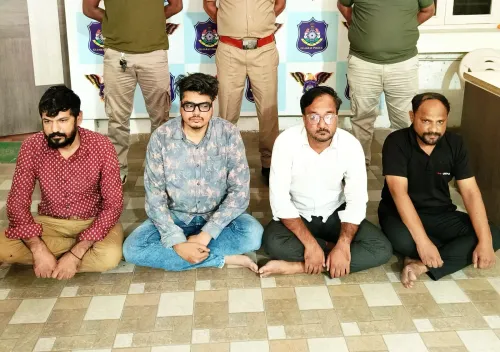
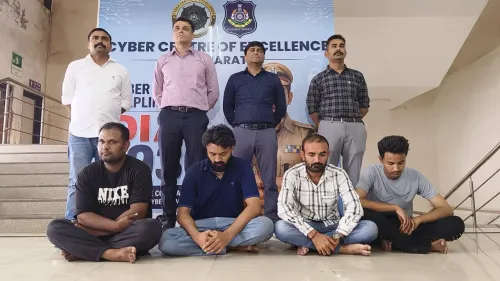
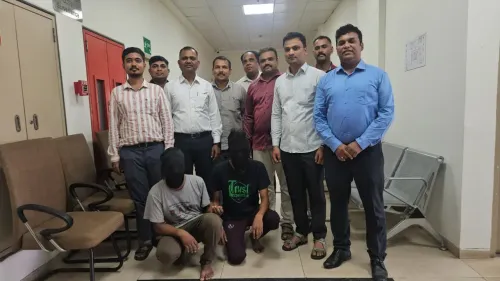
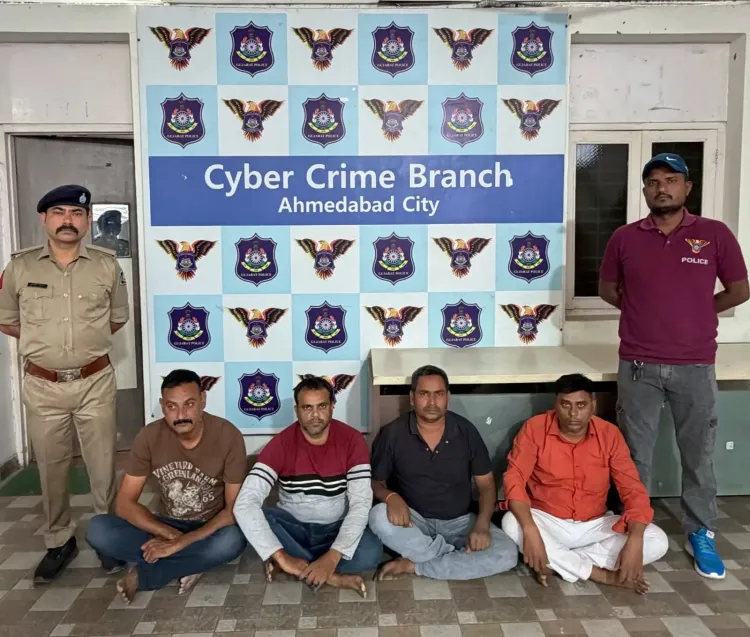
अहमदाबाद सिटी साइबर क्राइम ब्रांच ने 21 नवंबर 2026 को मुंबई से अंतरराज्यीय साइबर फ्रॉड गिरोह के चार सदस्यों को गिरफ्तार किया।
आरोपियों ने 'ग्लोबल पैंट्री ग्रोसरी कंपनी' और 'माया एग्रोवेट लिमिटेड' के बीच ईमेल संवाद हैक कर ₹6,55,111 फर्जी खाते में ट्रांसफर करवाए।
फर्जी दस्तावेज़ में 'यस बैंक' के लेटरहेड, मुहर और हस्ताक्षर का इस्तेमाल किया गया।
गिरफ्तार आरोपी रवींद्र कुमार कश्यप (42) , मोहम्मद रियाज अंसारी (38) , कमलेश सिंह (41) और जुल्फिकार अली सिद्दीकी (47) महाराष्ट्र के पालघर जिले से थे।
मामला 14 नवंबर 2026 को भारतीय न्याय संहिता, 2023 और आईटी एक्ट के तहत दर्ज हुआ; गिरोह के अन्य सदस्यों की तलाश जारी है।
अहमदाबाद सिटी साइबर क्राइम ब्रांच ने 21 नवंबर 2026 को मुंबई से एक अंतरराज्यीय साइबर फ्रॉड गिरोह के चार सदस्यों को गिरफ्तार किया, जिन पर आरोप है कि उन्होंने 'ईमेल स्पूफिंग' के ज़रिए ₹6,55,111 की व्यावसायिक धनराशि एक फर्जी बैंक खाते में ट्रांसफर करवाई। आरोपियों ने कथित तौर पर दो कंपनियों के बीच चल रहे ईमेल संवाद को हैक कर, एक नामी बैंक के लेटरहेड पर बने फर्जी दस्तावेज़ का इस्तेमाल किया।
मुख्य घटनाक्रम
आरोप के अनुसार, इस गिरोह ने 'ग्लोबल पैंट्री ग्रोसरी कंपनी' और 'माया एग्रोवेट लिमिटेड' के बीच हो रहे ईमेल संवाद में अनधिकृत रूप से सेंध लगाई। आरोपियों ने 'माया एग्रोवेट लिमिटेड' के मालिक की ईमेल आईडी में बदलाव करके दो अतिरिक्त ईमेल आईडी जोड़ दीं।
इसके बाद बदली हुई ईमेल आईडी से 'यस बैंक' के लेटरहेड, फर्जी मुहर और हस्ताक्षर वाला एक दस्तावेज़ भेजा गया। उस दस्तावेज़ में खाताधारक का नाम 'माया एग्रोवेट लिमिटेड' और रजिस्टर्ड अकाउंट का नाम 'आर के एंटरप्राइजेज' दर्शाया गया था। भ्रमित होकर शिकायतकर्ता कंपनी ने ₹6,55,111 उस फर्जी खाते में ट्रांसफर कर दिए।
एफआईआर और जाँच
पुलिस के अनुसार, यह धोखाधड़ी 26 अगस्त 2026 से पहले अंजाम दी गई थी। 14 नवंबर 2026 को साइबर क्राइम पुलिस स्टेशन में भारतीय न्याय संहिता, 2023 और सूचना प्रौद्योगिकी अधिनियम (आईटी एक्ट) की संबंधित धाराओं के तहत एफआईआर दर्ज की गई।
पुलिस इंस्पेक्टर बी.एन. पटेल और उनकी टीम ने तकनीकी विश्लेषण और खुफिया जानकारी के आधार पर आरोपियों की पहचान की, और मुंबई जाकर चारों को हिरासत में लिया।
गिरफ्तार आरोपियों का परिचय
गिरफ्तार चार आरोपियों की पहचान रवींद्र कुमार कश्यप (42), मोहम्मद रियाज अंसारी (38), कमलेश सिंह (41) और जुल्फिकार अली सिद्दीकी (47) के रूप में हुई है। ये सभी महाराष्ट्र के पालघर जिले के नालासोपारा और विरार इलाकों में रह रहे थे। रवींद्र कुमार कश्यप मूलतः उत्तर प्रदेश के बस्ती जिले का और कमलेश सिंह प्रयागराज जिले का निवासी है।
पुलिस के बयान के अनुसार, कश्यप ने रियाज को सात बैंक खाते उपलब्ध कराए थे, जिनमें धोखाधड़ी की रकम जमा होती थी। कश्यप पैसे निकालकर कमीशन के बदले रियाज को सौंपता था, और यही धनराशि आगे कमलेश तक पहुँचती थी। कमलेश ने फर्जी बैंक खाते खोलने के लिए दुकान से जुड़े कागजात, बैनर, फर्म के रजिस्ट्रेशन दस्तावेज़ और मुहरें जुटाई थीं। सिद्दीकी ने ठगी की रकम को खातों में जमा कराने में मदद की और इसके बदले कमीशन लिया — पुलिस के अनुसार वह पहले भी एनडीपीएस (नारकोटिक ड्रग्स एंड साइकोट्रोपिक सब्सटेंस) मामले में जेल जा चुका है।
आम जनता और व्यापारियों पर असर
यह मामला इस बात का उदाहरण है कि किस तरह साइबर अपराधी व्यावसायिक ईमेल संवाद में सेंध लगाकर बड़ी कंपनियों को भी निशाना बना सकते हैं। गौरतलब है कि 'बिजनेस ईमेल कम्प्रोमाइज़' (BEC) फ्रॉड के मामले देशभर में तेज़ी से बढ़ रहे हैं, और इनमें अक्सर बैंक दस्तावेज़ों की जालसाज़ी शामिल होती है।
साइबर विशेषज्ञ व्यापारिक संस्थाओं को सलाह देते हैं कि वे किसी भी बैंक खाता परिवर्तन की पुष्टि सीधे संबंधित पक्ष से फोन या व्यक्तिगत संपर्क के ज़रिए करें, केवल ईमेल पर निर्भर न रहें।
आगे की जाँच
पुलिस के अनुसार, इस गिरोह में शामिल अन्य संदिग्धों की पहचान और उनका पता लगाने के लिए जाँच जारी है। यह मामला महाराष्ट्र और गुजरात में फैले नेटवर्क की ओर संकेत करता है, और आगे और गिरफ्तारियों से इनकार नहीं किया जा सकता।
संपादकीय दृष्टिकोण
जिसमें बैंकिंग दस्तावेज़ों की जालसाज़ी भी शामिल है। गिरोह का बहुस्तरीय कमीशन ढाँचा — जिसमें खाता उपलब्धकर्ता, नकद निकासी और दस्तावेज़ जुटाने की भूमिकाएँ अलग-अलग व्यक्तियों के पास थीं — यह बताता है कि अपराध की जड़ें अब सुसंगठित और विशेषज्ञतापूर्ण हो चुकी हैं। महत्वपूर्ण सवाल यह है कि क्या व्यावसायिक संस्थाओं में बैंक खाता परिवर्तन के सत्यापन के लिए कोई अनिवार्य दोहरी-जाँच प्रक्रिया (dual-verification protocol) है — और अगर नहीं है, तो ऐसे मामले बढ़ते रहेंगे। केवल गिरफ्तारी नहीं, बल्कि जागरूकता और तंत्र-स्तरीय बदलाव ज़रूरी है।
RashtraPress
21 नवंबर 2026
अक्सर पूछे जाने वाले प्रश्न
ईमेल स्पूफिंग साइबर फ्रॉड क्या होता है?
ईमेल स्पूफिंग में साइबर अपराधी किसी वैध व्यक्ति या संस्था की ईमेल आईडी से मिलती-जुलती या हैक की गई आईडी का उपयोग कर धोखाधड़ी करते हैं। इस मामले में आरोपियों ने 'माया एग्रोवेट लिमिटेड' के मालिक की ईमेल आईडी बदलकर फर्जी बैंक दस्तावेज़ भेजे और ₹6,55,111 की राशि अपने खाते में डायवर्ट करवाई।
अहमदाबाद साइबर क्राइम ब्रांच ने किसे गिरफ्तार किया?
अहमदाबाद सिटी साइबर क्राइम ब्रांच ने महाराष्ट्र के पालघर जिले से रवींद्र कुमार कश्यप (42), मोहम्मद रियाज अंसारी (38), कमलेश सिंह (41) और जुल्फिकार अली सिद्दीकी (47) को गिरफ्तार किया। ये सभी नालासोपारा और विरार इलाकों में रह रहे थे।
इस धोखाधड़ी में फर्जी दस्तावेज़ का इस्तेमाल कैसे हुआ?
आरोपियों ने 'यस बैंक' के लेटरहेड, फर्जी मुहर और हस्ताक्षर वाला एक नकली पत्र तैयार किया, जिसमें बैंक खाते का नाम 'माया एग्रोवेट लिमिटेड' और रजिस्टर्ड अकाउंट 'आर के एंटरप्राइजेज' दिखाया गया। इस दस्तावेज़ के आधार पर शिकायतकर्ता कंपनी ने ₹6,55,111 उस फर्जी खाते में ट्रांसफर कर दिए।
इस मामले में एफआईआर कब और किन धाराओं के तहत दर्ज हुई?
14 नवंबर 2026 को साइबर क्राइम पुलिस स्टेशन में भारतीय न्याय संहिता, 2023 और सूचना प्रौद्योगिकी अधिनियम (आईटी एक्ट) की संबंधित धाराओं के तहत एफआईआर दर्ज की गई। धोखाधड़ी की घटना 26 अगस्त 2026 से पहले हुई बताई गई है।
व्यापारी ऐसी ईमेल ठगी से कैसे बच सकते हैं?
साइबर विशेषज्ञों के अनुसार, किसी भी बैंक खाता परिवर्तन या बड़े भुगतान से पहले संबंधित पक्ष से सीधे फोन या व्यक्तिगत संपर्क के ज़रिए पुष्टि करना आवश्यक है। केवल ईमेल आधारित निर्देशों पर भरोसा न करें, विशेषकर जब खाता संख्या या प्राप्तकर्ता बदले हों।